
Задача: Сетевая инвентаризация
Обзор возможностей
Задача Сетевая инвентаризация позволяет настроить сканирование сети для удаленного сбора данных с устройств.
Задачу выполняет агент с функцией сетевой инвентаризации, установленный на одном компьютеров. На других компьютерах, с которых будут собираться данные, агенты не требуются.
Для сбора данных по сети агент может использовать:
- ICMP
- ARP
- LLDP
- SNMPDataCollection
- SSDP
- DNS
- SSH
- WinRM
- WMI
- SNMP v1, v2
- SNMP v3
Полный список собираемых данных вы можете посмотреть в справочнике.
Предварительные настройки
Настройка агента
Для выполнения задачи сетевой инвентаризации необходимо, чтобы:
- Все устройства должны быть доступны для опроса с устройства с агентом.
- На компьютер, с которого будет проводиться инвентаризация, был установлен агент с функцией сетевой инвентрации - DiscoveryAgent_***Native (не DiscoveryAgentLight_***Native).
- На остальных компьютерах (с которых данные будут собираться в рамках задачи) агенты устаналивать не нужно.
Важно! Добавьте агент в исключения или доверительные приложения в настройках антивируса. Так как при выполнении задачи агент будет добавляться в доверенные хосты, и если вашем антивирусе не будет настроено разрешение для него, то антивирус просигнализирует это действие, как действие вредоносного ПО и удалит.
Настройка учетных записей
На удаленных компьютерах, с которых будут собираться данные, необходимо настроить учетные записи пользователей, через которых будет работать агент для выполнения задачи. Например, для сетевой инвентаризации – учетные данные сети, для SNMP учетные данные SNMP.
Требования к правам учетой записи зависят от протокола, подробнее см. далее.
После того, как вы настроите учетную запись на удаленном компьютере, добавьте ее данные в справочники:
Создание задачи
Для создания задачи:
- Наведите курсор на раздел Сбор данных в верхнем меню.
- Выберите пункт Задачи инвентаризации в открывшемся подменю.
- Нажмите кнопку Создать задачу в правом верхнем углу открывшейся страницы.
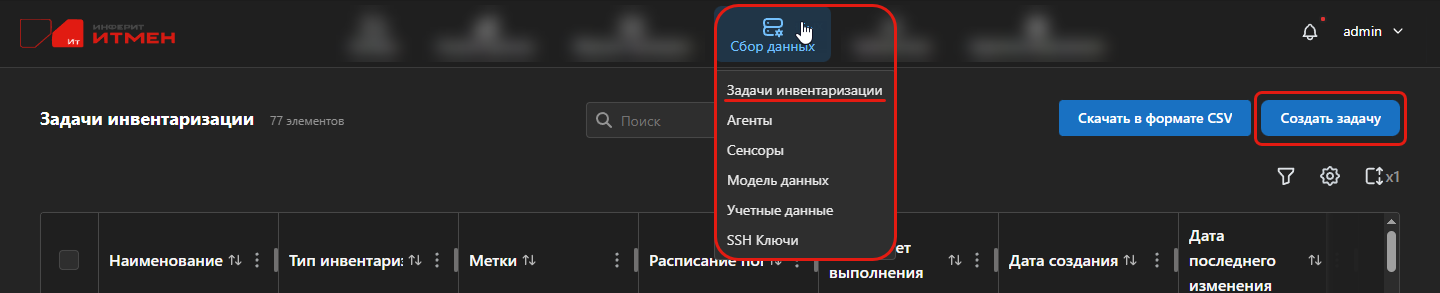
Выбор типа задачи
После нажатия на кнопку Создать задачу откроется пошаговый мастер. На первом шаге:
- Нажмите кнопку Сетевая инвентаризация.
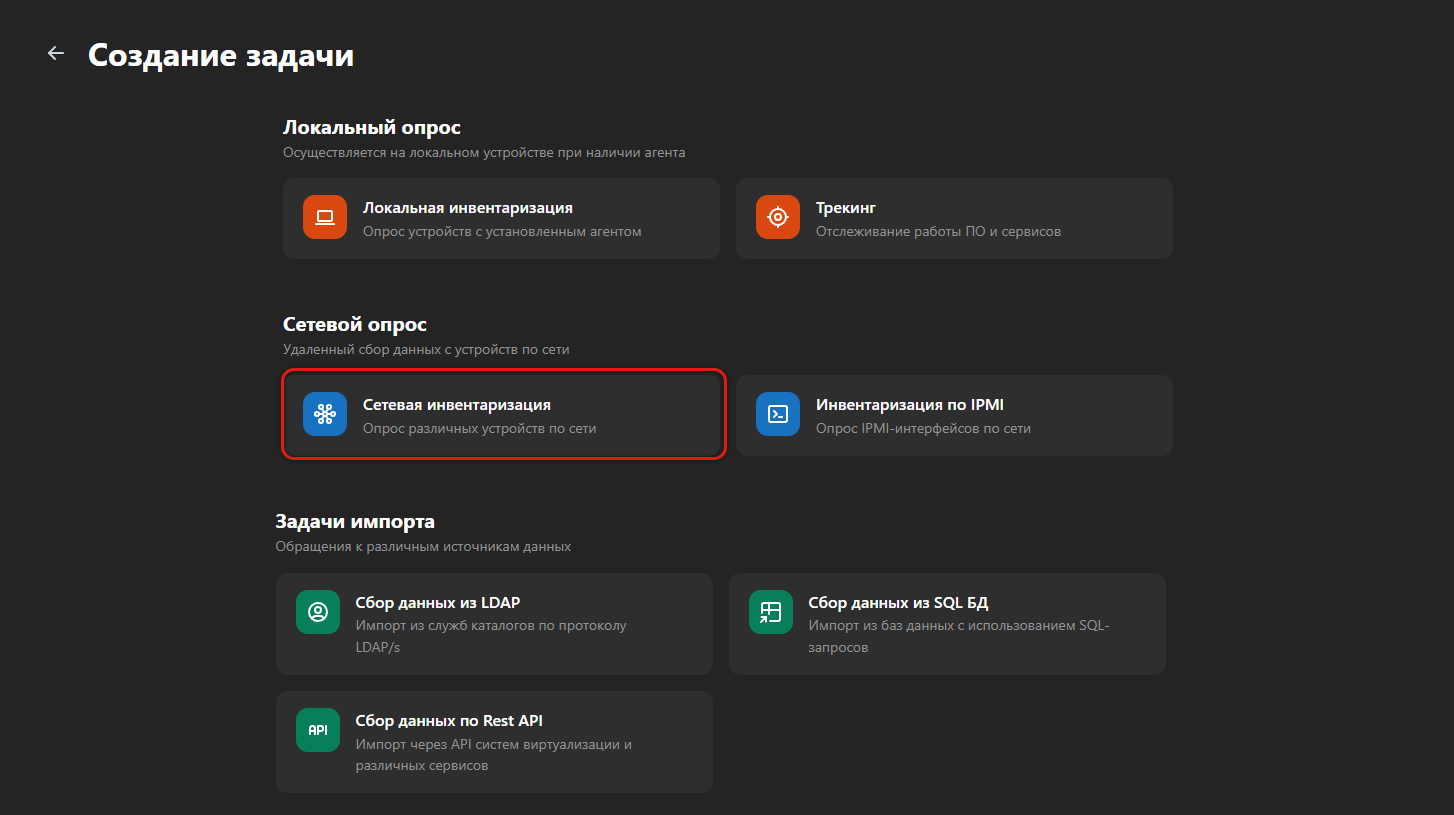
Настройки задачи
После выбора типа вы перейдете на шаг настроек задачи.
Общие настройки
Заполните базовые свойства задачи:
- Наименование задачи – укажите любое удобное вам значение.
- Метки (опционально) – ключевые слова, теги, которые потом можно использовать для поиска и фильтрации списка задач.
- Приоритет выполнения (опционально) – число, которое определяет приоритет запуска задачи. Если две задачи имеют одинаковую дату и время старта, то в начале будет выполнена задачи с наибольшим приоритетом.

Цели инвентаризации
Добавьте одну или несколько целей инвентаризации, они определяют устройства в каких подсетях будут отсканированны, как получить к ним доступ, и т.п.
Для этого нажмите кнопку Добавить цель и заполните поля, как описано далее.
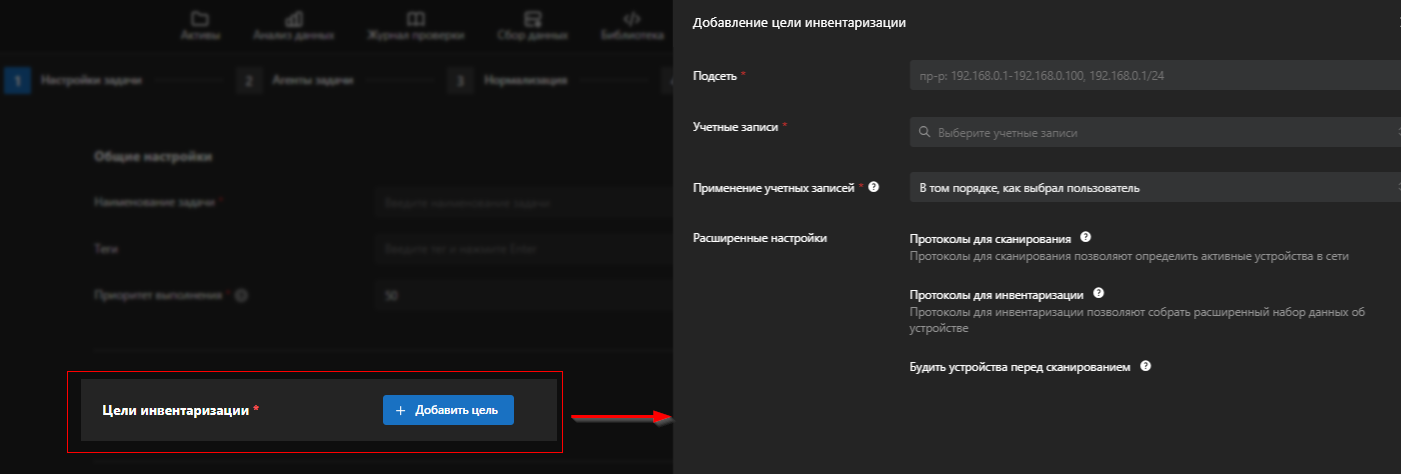
Заполните поля:
- Подсеть - укажите IP адреса подсети или диапазон IP адресов, которые требуется просканировать в рамках задачи.
Обязательно для протоколов сканирования ICMP, SNMPDataCollection. - Учетные записи - выберите одну или несколько учетных записей, которые будут использоваться для выполнения задачи. С их помощью агент залогинится на устройство, с которого будут собраны данные.
Эти учетные записи должны быть предварительно настроены на компьютерах, на которых будет проводиться инвентаризации, см. описание выше.- Для выбора учетных данных:
- Нажмите на поле Учетные записи.
- Откроется список учетных записей, добавленных в систему. Управление списком осуществляется в разделе Сбор данных / Учетные записи.
- Выберите учетную запись / записи или нажмите кнопку Добавить, если нужной нет в списке.
- После этого выпадающий список закроется и в поле отобразятся выбранные учетные записи.
- Если необходимо изменить выбранные учетные записи, повторно нажмите на поле.
- Для разных протоколов используются свои проверки на обязательность учетных записей.
Если вы не укажите учетные записи, необходимые выбранному протоколу, система предупредит вас об этом в момент сохранения данных и не даст завершить настройку задачу до внесения изменений.- Поле является обязательным:
- Для протоколов для сканирования: LLDP (SNMP).
- Для протоколов для инвентаризации:
- WinRM (PowerShell), WinRM/DCOM (WMI), SNMP, http/https (REST API),
- SSH, если в качестве способа аутентификации указано "Учетные записи" или "Интерактивный ввод".
- Поле является обязательным:
- Для выбора учетных данных:
-
- По умолчанию установлен режим "в том порядке, как выбрал пользователь", то есть запоминается, в каком порядке выбирались учетные записи при заполнении соответствующего поля. При необходимости вы можете удалить ранее выбранные учетные записи и выбрать их в другом порядке.
- для всех агентов младше версии 7.3 используется только данный режим, даже если вы укажете другой в настройках задачи.
- В режим "сначала пробовать успешные" порядок перебора учетных записей может меняться для каждого следующего устройства,
- Например:
- Для первого устройства перебираем учетные записи в том порядке, в котором они были выбраны.
- Если какая-то учетная запись подошла, то применяем ее и запомнаем (все последующие не проверяем).
Допустим, подошла четвертая по порядку учетная запись.
- Если какая-то учетная запись подошла, то применяем ее и запомнаем (все последующие не проверяем).
- Для следующего устройства сразу пробуем применить учетную запись, которую запомнили на предыдущем шаге.
- В нашем примере: сразу начинаем с четвертой, не проверяя первые три.
- Если для какого-либо устройства не подошла та учетная запись, которую запомнили на предыдущем шаге, то начнем перебирать учетные записи снова и применим, а так же запомним другую, успешную, учетную запись.
- Для первого устройства перебираем учетные записи в том порядке, в котором они были выбраны.
- Например:
- По умолчанию установлен режим "в том порядке, как выбрал пользователь", то есть запоминается, в каком порядке выбирались учетные записи при заполнении соответствующего поля. При необходимости вы можете удалить ранее выбранные учетные записи и выбрать их в другом порядке.
- Расширенные настройки:
- Протоколы для сканирования - применяются для поиска активных устройств в сети или подключенных с помощью провода, собирают публичный набор данных об этих устройствах. Доступные протоколы: ICMP, ARP, LLDP, SNMP, SSDP. См. подробнее описание протоколов и требуемых для них настроек.
- Если не выбран ни один протокол, то сбор данных будет предпринят по всему диапазону, указанному в поле Подсеть в задаче сетевой инвентаризации, без предварительного выявления списка активных целей. Поддерживается агентами 7.1. и выше. Для более старых агентов хотя бы один протокол для сканирования должен быть выбран.
- Если выбрано более одного протокола, то они будут использоваться в указанном порядке. Порядок протоколов можно менять в списке.
применяются для поиска активных устройств в сети или подключенных с помощью провода, собирают публичный набор данных об этих устройствах.
- Агент, выполняющий задачу, установлен на Windows + сбор данных производится с ПК на Windows или на Linux.
- Агент, выполняющий задачу, установлен на Linux + сбор данных производится с ПК на Windows или на Linux.
- Протоколы для инвентаризации - используются для сбора данных с устройств. Для этого агент логинится на устройство при помощи учетной записи, указанной настройках цели (Учетные записи, SSH ключ) и собирает данные. От протокола зависит объем и полнота собираемых данных. Доступные протоколы: DNS, SSH, WinRM/DCOM (WMI), WinRM (PowerShell), SNMP, RESY API. См. подробнее описание протоколов и требуемых для них настроек.
- Если не выбран ни один протокол, то будет собран минимальный набор данных.
- Если выбрано более одного протокола, то они будут использоваться в указанном порядке. Порядок протоколов можно менять в списке.
- Будить устройства перед сканированием - включите, чтобы собирать данные с устройств, которые находятся в спящем режиме (например, с принтеров). В этом случае устройство будет "разбужено" для проведения инвентаризации. Обратите внимание, это увеличит время выполнения задачи, так как потребуется дождаться выхода устройства из спящего режима.
- Протоколы для сканирования - применяются для поиска активных устройств в сети или подключенных с помощью провода, собирают публичный набор данных об этих устройствах. Доступные протоколы: ICMP, ARP, LLDP, SNMP, SSDP. См. подробнее описание протоколов и требуемых для них настроек.
Узнайте подробнее:
Нажмите кнопку Сохранить, чтобы завершить добавление цели в задачу.
Вы можете добавить несколько целей. Используйте эту возможность, если требуется просканировать несколько сетей с отдельными учетными записями.
Добавленные цели отображаются на странице.
Нажмите  справа в блоке цели, чтобы:
- Перейти к цели для ее редактирования.
- Создать копию цели.
- Удалить цель из задачи.

Расписание запуска
После того, как все цели добавлены, заполните расписание запуска задачи:
В случае, если расписание не заполнено, то дата старта заполнится автоматически текущей датой и выполнение задачи запустится сразу после ее создания.
Для настройки расписания заполните поля:
- Дата старта - дата и время начала выполнения задачи. Если не заполнено, то при создании задачи поле автоматически заполнится текущей датой и временем.
- Повторять - позволяет задать правила автоматического повторного запуска задачи.
Узнайте подробнее о возможностях настройки расписания »
После этого нажмите кнопку Далее, чтобы перейти на следующий шаг выполнения задачи.
Дальнейшие шаги мастера задач
Заполнение дальнейших шагов аналогично задаче сбора данных для инвентаризации:
Запуск задачи
Запуск задачи выполняется аналогично задаче сбора данных для инвентаризации.
Просмотр истории
Вы можете посмотреть статусы выполнения задачи агентов в разделе История на странице редактирования задачи.
Для этого:
- Перейдите в раздел Сбор данных / Задачи инвентаризации с помощью верхнего меню.
- Найдите задачу в списке.
- Нажмите на название задачи, чтобы открыть ее на редактирование.
- Перейдите в раздел История с помощью меню слева.